GOVTECH · ΑΥΤΟΔΙΟΙΚΗΣΗ · ΗΛΕΚΤΡΟΝΙΚΗ ΔΗΜΟΚΡΑΤΙΑ

NIS2

Δήμοι & Περιφέρειες

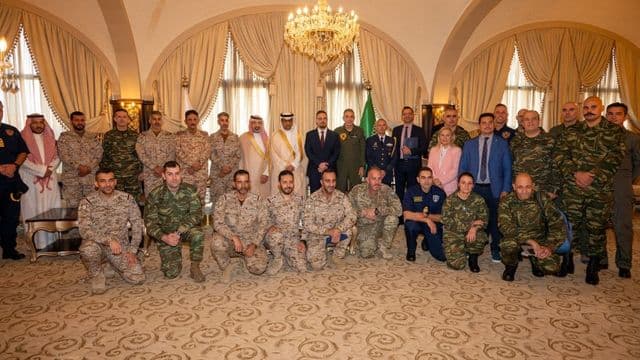
NIS2 στους δήμους: λήγει στις 27 Νοεμβρίου η μεταβατική περίοδος, τι ειπώθηκε στο 18ο OTS Forum

Η Εθνική Αρχή Κυβερνοασφάλειας και η ΓΓΠΣ συζήτησαν με την OTS τις πρακτικές κυβερνοασφάλειας στο Δημόσιο, ενόψει της λήξης της προθεσμίας συμμόρφωσης των δήμων με την Οδηγία NIS2.
Πηγή: OTS

Στη Βιβλιοθήκη

Όλη η Βιβλιοθήκη →
  • ΥπόδειγμαΕθνική Αρχή Κυβερνοασφάλειας

    Εργαλείο αυτοαξιολόγησης της κυβερνοασφάλειας οργανισμών

    Διαδικτυακό εργαλείο της Εθνικής Αρχής Κυβερνοασφάλειας για την αυτοαξιολόγηση του επιπέδου κυβερνοασφάλειας των συστημάτων ενός οργανισμού. Λειτουργεί στον φυλλομετρητή και τα δεδομένα μένουν τοπικά στον υπολογιστή του χρήστη· τα αποτελέσματα εξάγονται σε PDF, Excel ή CSV.

  • Έκθεση ή μελέτηENISA — Οργανισμός της ΕΕ για την Κυβερνοασφάλεια

    ENISA Threat Landscape 2026

    22 Σεπτεμβρίου 2026 · PDF

    Ένατη ετήσια έκθεση της ENISA για το τοπίο των κυβερνοαπειλών στην ΕΕ, που καλύπτει πλέον ημερολογιακό έτος (1.1–31.12.2025) και αναλύει 8.257 περιστατικά. Το ransomware παραμένει η απειλή με τον μεγαλύτερο βραχυπρόθεσμο αντίκτυπο, οι εκστρατείες DDoS ακτιβιστών με γεωπολιτικά κίνητρα πλήττουν βασικές οντότητες και οι ψηφιακές εξαρτήσεις, μέσω προμηθευτών και υπηρεσιών, διευρύνουν την επιφάνεια επίθεσης. Επισημαίνεται η αυξανόμενη αξιοποίηση μοντέλων ΤΝ σε κακόβουλες επιχειρήσεις.

  • Έκθεση ή μελέτηENISA — Οργανισμός της ΕΕ για την Κυβερνοασφάλεια

    ENISA NIS360 2026 — Ωριμότητα και κρισιμότητα των τομέων της NIS2

    28 Μαΐου 2026 · PDF

    Τρίτη έκδοση της ετήσιας αξιολόγησης της ENISA για την ωριμότητα κυβερνοασφάλειας και την κρισιμότητα όλων των τομέων υψηλής κρισιμότητας του Παραρτήματος I της NIS2. Η ωριμότητα βελτιώνεται συνολικά αλλά άνισα, ανάλογα με τις ελλείψεις δεξιοτήτων, τα χαρακτηριστικά κάθε τομέα και το μέγεθος των οργανισμών. Στη «ζώνη κινδύνου», όπου η κρισιμότητα υπερβαίνει την ωριμότητα, βρίσκονται η υγεία, οι σιδηρόδρομοι, οι θαλάσσιες μεταφορές, η διαχείριση υπηρεσιών ΤΠΕ, το διάστημα, οι δημόσιες διοικήσεις, το πόσιμο νερό και τα λύματα. Η έκθεση περιέχει ειδική ενότητα για κάθε τομέα, μεταξύ αυτών και για τις δημόσιες διοικήσεις.

  • Έκθεση ή μελέτηENISA — Οργανισμός της ΕΕ για την Κυβερνοασφάλεια

    ENISA Sectorial Threat Landscape — Δημόσια Διοίκηση

    6 Νοεμβρίου 2025 · PDF

    Η πρώτη τομεακή έκθεση της ENISA για τις κυβερνοαπειλές κατά της δημόσιας διοίκησης στην ΕΕ, με δεδομένα του 2024. Καταγράφει τους κύριους τύπους απειλών και αντιπάλων: ακτιβιστές που στοχεύουν όλο και συχνότερα δημόσιους φορείς, κυρίως με επιθέσεις DDoS, ομάδες που συνδέονται με κράτη και διεξάγουν κυβερνοκατασκοπεία κατά κυβερνητικών φορέων, καθώς και ransomware και διαρροές δεδομένων που απειλούν τη συνέχεια λειτουργίας. Περιλαμβάνει χαρακτηριστικά περιστατικά, μεταξύ αυτών και σε δήμους. Η αναθεωρημένη έκδοση 1.2 δημοσιεύθηκε τον Ιανουάριο 2026.

  • Πρότυπο ή οδηγίαENISA — Οργανισμός της ΕΕ για την Κυβερνοασφάλεια

    ENISA — Τεχνική καθοδήγηση για την εφαρμογή των μέτρων της NIS2 (Technical Implementation Guidance)

    26 Ιουνίου 2025

    Πρακτική καθοδήγηση της ENISA για τον Εκτελεστικό Κανονισμό (ΕΕ) 2024/2690, που εξειδικεύει τα μέτρα διαχείρισης κινδύνων κυβερνοασφάλειας της NIS2 για παρόχους ψηφιακών υποδομών, διαχειριζόμενων υπηρεσιών ΤΠΕ και ψηφιακούς παρόχους. Για κάθε απαίτηση δίνει πρακτικές οδηγίες, παραδείγματα τεκμηρίων συμμόρφωσης και πίνακα αντιστοίχισης με διεθνή πρότυπα, σε ενότητες όπως πολιτική ασφάλειας, διαχείριση κινδύνων, χειρισμός περιστατικών, συνέχεια λειτουργίας και διαχείριση κρίσεων, ασφάλεια της αλυσίδας εφοδιασμού, έλεγχος πρόσβασης και κρυπτογραφία.

Για την ενότητα

NIS2

Οδηγία (ΕΕ) 2022/2555 για την κυβερνοασφάλεια και ν. 5160/2024 που την ενσωματώνει. Αποφάσεις της Εθνικής Αρχής Κυβερνοασφάλειας, μητρώο βασικών και σημαντικών οντοτήτων, μέτρα διαχείρισης κινδύνων, υποχρεώσεις φορέων Δημοσίου και ΟΤΑ, προθεσμίες και κυρώσεις. Μαζί με τη θεματική ετικέτα «Κυβερνοασφάλεια».