Στις 18 Νοεμβρίου 2026 δημοσιεύθηκε το πρώτο ευρωπαϊκό πρότυπο για την εφαρμογή του Κανονισμού για την Κυβερνοανθεκτικότητα (Cyber Resilience Act, CRA), όπως ανακοίνωσε η Ευρωπαϊκή Επιτροπή. Το πρότυπο εξηγεί στην πράξη τι σημαίνει η «ασφάλεια εκ σχεδιασμού» (secure by design) και η προσέγγιση με βάση τον κίνδυνο, που απαιτεί ο Κανονισμός.
Τι καλύπτει
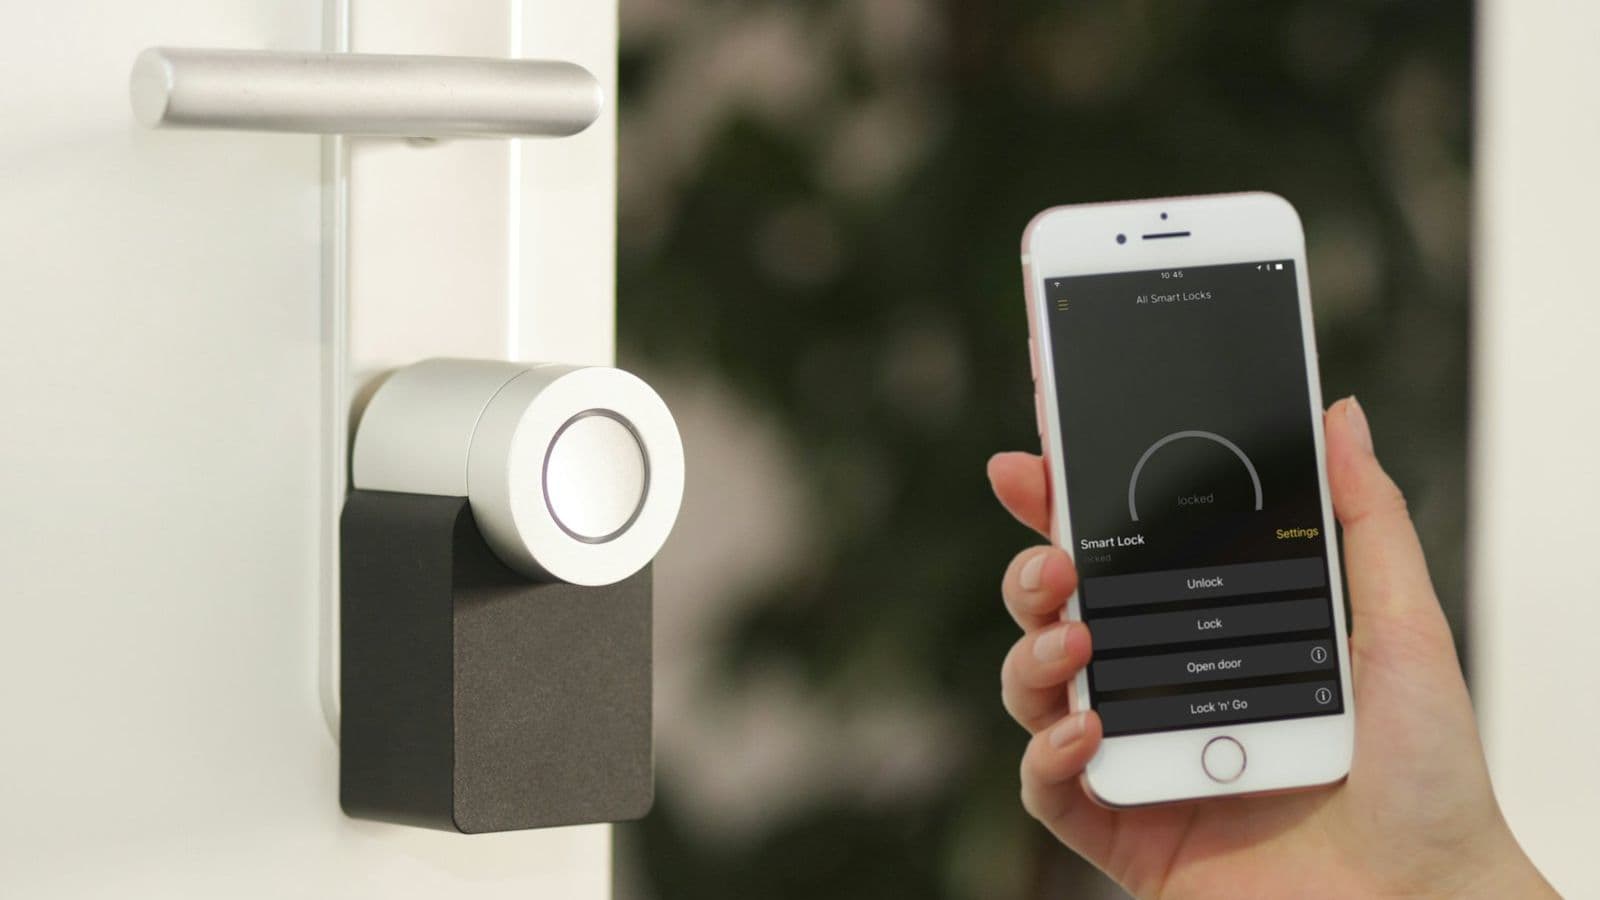
Πρόκειται για οριζόντιο πρότυπο με γενικές αρχές κυβερνοασφάλειας για ευρύ φάσμα προϊόντων με ψηφιακά στοιχεία. Ορίζει κοινό πλαίσιο διαχείρισης της ασφάλειας σε όλον τον κύκλο ζωής ενός προϊόντος: σχεδιασμό, ανάπτυξη, παραγωγή, συντήρηση, λήξη υποστήριξης και απόσυρση. Στο πεδίο του περιλαμβάνονται, για παράδειγμα, έξυπνες κλειδαριές που ελέγχονται από εφαρμογή κινητού, δρομολογητές, μικροεπεξεργαστές, αλλά και λογισμικό όπως λειτουργικά συστήματα, φυλλομετρητές και διαχειριστές κωδικών. Καλύπτει επίσης τις υπηρεσίες cloud που υποστηρίζουν τη λειτουργία ενός προϊόντος, όπως η απομακρυσμένη διαχείριση μιας κλειδαριάς ή η αποθήκευση εγγραφών μιας συνδεδεμένης κάμερας.
Τα επόμενα πρότυπα
Είναι το πρώτο από ένα σύνολο προτύπων που ζήτησε η Επιτροπή τον Φεβρουάριο του 2025 από τους τρεις ευρωπαϊκούς οργανισμούς τυποποίησης, CEN, CENELEC και ETSI. Περισσότερα από 30 πρότυπα βρίσκονται σε επεξεργασία, με εκατοντάδες εμπειρογνώμονες· τα ειδικότερα, ανά κατηγορία προϊόντος, θα βασίζονται στις αρχές του πρώτου.
Για τους δημόσιους φορείς, το CRA έχει σημασία κυρίως ως αγοραστές: τα πρότυπα θα γίνουν σημείο αναφοράς στις τεχνικές προδιαγραφές προμηθειών για εξοπλισμό, IoT και λογισμικό, και θα διευκολύνουν τον έλεγχο της συμμόρφωσης των προμηθευτών.